系列目录
代码审计系列一:SonarQube 代码质量平台部署与Java项目扫描实践
代码审计系列二:GitLab 与 SonarQube 联动——自动化代码审计平台搭建
代码审计系列三:Semgrep 精准规则扫描平台部署与实践
代码审计系列四:AI 智能分析——SonarQube 结果自动化处理与报告生成
代码审计系列五:代码安全审计 · AI 辅助分析平台构建与部署
文档概述
本文是代码审计系列的第二篇。目标是将已部署的 SonarQube 与 GitLab 代码仓库联动,通过 GitLab CI 实现自动化代码审计。文章详细记录了 GitLab 的容器化部署、Runner 配置以及 CI 脚本编写,完成 git push 即触发 SonarQube 扫描的闭环。
一、目标与架构
- GitLab: 代码托管与 CI/CD 触发。
- SonarQube Server: 已部署在
http://192.168.21.217:9000,令牌 (SONAR_TOKEN) 为sqa_38e2ceb3c6af3ea7b8b0858ad443f0887bbf78c3。 - GitLab Runner: 执行扫描任务的代理,直接使用 Docker 模式。
二、部署 GitLab
2.1 创建数据目录
mkdir -p /root/gitlab/{config,logs,data}2.2 启动 GitLab 容器
docker run -d \
  --name gitlab \
  --restart unless-stopped \
  --memory 6g \
  --cpus 4 \
  -p 80:80 \
  -p 222:22 \
  -p 443:443 \
  -v /root/gitlab/config:/etc/gitlab \
  -v /root/gitlab/logs:/var/log/gitlab \
  -v /root/gitlab/data:/var/opt/gitlab \
  -e GITLAB_OMNIBUS_CONFIG="external_url 'http://192.168.21.217'; puma['worker_processes'] = 2; sidekiq['max_concurrency'] = 10; prometheus_monitoring['enable'] = false;" \
  gitlab/gitlab-ce:latest
参数说明:
--memory 6g:限制最大内存,保证稳定运行。GITLAB_OMNIBUS_CONFIG:优化puma和sidekiq资源占用,并关闭prometheus监控以节省内存。
2.3 获取初始 root 密码
GitLab 首次启动需要初始化,约 10-15 分钟,直到容器状态由unhealthy变成healthy。使用以下命令监控:
docker logs -f gitlab
docker logs gitlab --tail 100 2>&1 | grep -E "ERROR|FATAL|failed|Reconfigured"
当看到 gitlab Reconfigured! 或类似日志后,就可以获取初始密码了。
docker exec -it gitlab cat /etc/gitlab/initial_root_password
#Password: uLCNuZSxv3P0d5Uy8EK/EvMmu1Nb4DgigiPCyh7Elgw=
备份输出的密码(例如
Password: 0SDEqnf2itZ...),登录后需要修改。2.4 登录并创建用户
- 浏览器访问:
http://192.168.21.217 - 用户名:
root,密码: 上一步获取的密码。 - 立即修改 root 密码。
- 创建普通用户:
- 点击右上角头像 -> Settings。
- 左侧菜单选择 Preferences -> Localization -> Language -> Chinese中文 -> Save changes。刷新后即为中文。
- 返回主界面,点击管理员区域 -> 用户 -> 新用户。
- 填写用户名 (
wahaha),邮箱,密码等信息,并创建。
三、创建项目并准备代码
3.1 创建测试项目
- 用
wahaha账号登录 GitLab。 - 点击 新建项目 -> 创建空白项目。
- 项目名称:
php-webug4.0-audit (不要勾选 使用自述文件初始化仓库) - 可见性: 私有。
- 点击 创建项目。
3.2 获取并推送 PHP 测试代码
在代码服务器上(已安装 sonar-scanner)操作:
# 进入工作目录
cd /root/test-php
git clone https://github.com/wangai3176/webug4.0.git
cd webug4.0

# 将本地仓库指向 GitLab 上的远程仓库
git remote set-url origin http://192.168.21.217/wahaha/php-webug4.0-audit.git

# 推送代码并关联远程分支
git push -u origin main
3.3 编写 CI 配置文件 (.gitlab-ci.yml)
在项目根目录下创建配置文件:
cat > .gitlab-ci.yml << 'EOF'
stages:
  - sonarqube-scan

variables:
  SONAR_HOST_URL: "http://192.168.21.217:9000"
  SONAR_TOKEN: "sqa_38e2ceb3c6af3ea7b8b0858ad443f0887bbf78c3"

sonarqube-check:
  stage: sonarqube-scan
  script:
    - sonar-scanner
      -Dsonar.projectKey=php-webug4.0
      -Dsonar.projectName=php-webug4.0
      -Dsonar.sources=.
      -Dsonar.exclusions=**/sql/**,**/data/**,**/.git/**,**/template/**
      -Dsonar.php.file.suffixes=php
      -Dsonar.host.url=$SONAR_HOST_URL
      -Dsonar.token=$SONAR_TOKEN
  only:
    - main
    - master
EOF

# 提交并推送配置文件
git add .gitlab-ci.yml
git commit -m "Add SonarQube CI configuration"
git push origin main
3.4 配置 CI/CD 变量以保护 Token
在gitlab-ci.yml 配置中,将 SONAR_TOKEN 直接写入了文件。这在生产环境中是不安全的做法,存在泄露风险,解决办法:
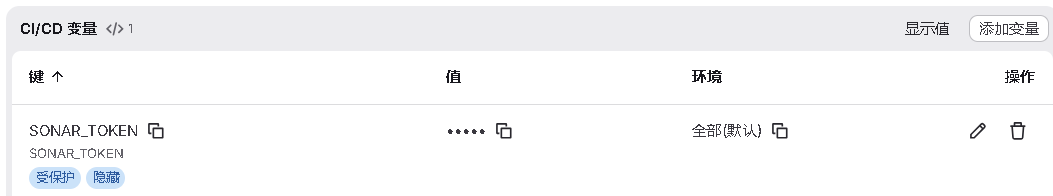
- 登录 GitLab,项目
php-webug4.0-audit页面。 - 在左侧菜单中,选择 设置 > CI/CD。
- 找到 变量 区域,点击 展开。
- 点击右侧的 添加变量 按钮。
- 在弹出的表单中填写:
- Key:输入
SONAR_TOKEN(必须与.gitlab-ci.yml中的变量名完全一致)。 - Value:粘贴的 SonarQube 令牌
sqa_38e2ceb3c6af3ea7b8b0858ad443f0887bbf78c3。 - Flags:
- ✅ 勾选
Mask variable:确保日志中不会泄露令牌内容。 - ✅ 勾选
Protect variable:仅允许受保护分支(如main、master)的流水线使用此变量。
- ✅ 勾选
- Key:输入
- 点击 添加变量 按钮保存。
- 在代码服务器上,编辑 GitLab 仓库根目录下的
.gitlab-ci.yml文件,删除variables部分里SONAR_TOKEN这一行(只保留变量名,不保留值):
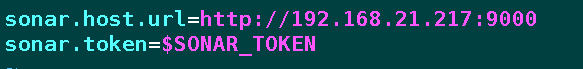
sonar.host.url=http://192.168.21.217:9000
sonar.token=$SONAR_TOKEN
3.5 GitLab 令牌生成(系列四,ai代码辅助审计时使用)
- 登录GitLab 账号(用管理员或项目权限足够的账号)
- 右上角头像 → 偏好设置 → 左侧菜单找到 访问 → 个人访问令牌
- 点击 添加新令牌:
- 令牌名称:随便填(如
sonarqube-integration) - 过期日期:建议设置有效期(如 1 年),也可以选“永不过期”
- 权限:必须勾选
api(这是调用 GitLab API 的核心权限),建议同时勾选read_api、read_repository
- 令牌名称:随便填(如
- 点击 生成令牌,立即复制并保存生成的令牌字符串(只显示一次,刷新后无法再看到)
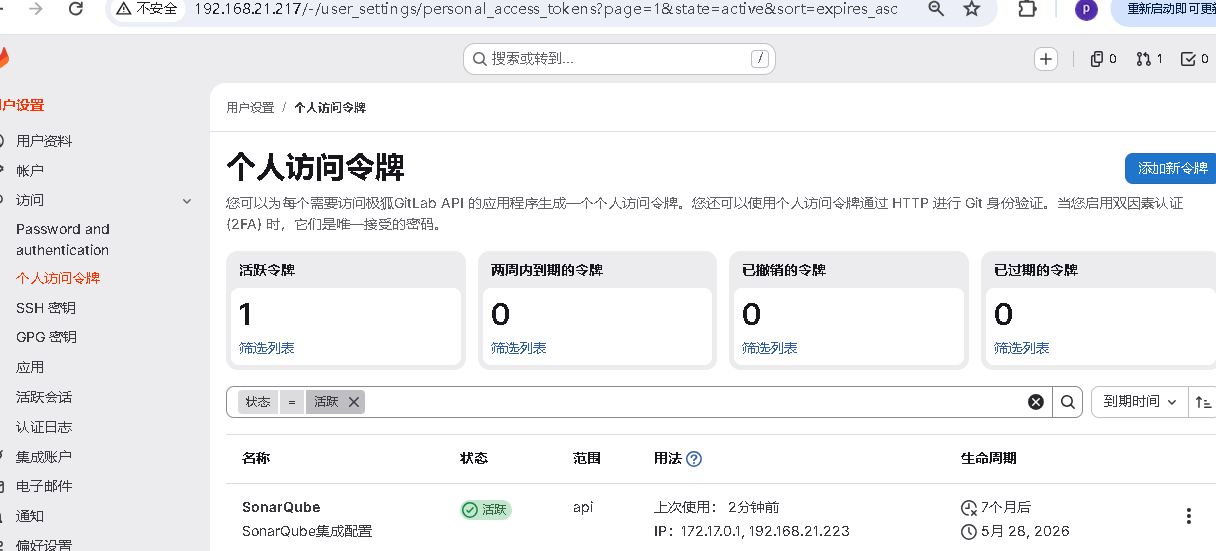
⚠️ 注意:生成的 Token 需要配置到
projects.conf文件的GITLAB_TOKEN字段中。
四、配置 GitLab Runner
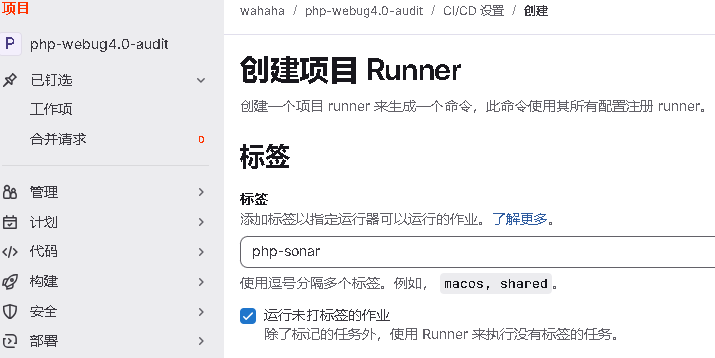
4.1 获取 Runner Token
- 项目 → 设置 → CI/CD → Runner
- 点击 新建项目 Runner
- 配置:
- 标签:
php-sonar - 勾选:运行未打标签的作业
- 描述:
php-sonar-docker-runner
- 标签:
- 点击创建,复制生成的 Token(格式:glrt-aYirVgoD7SxARVjBhqMF_W86MQpwOjEKdDozCnU6Mw8.01.1711xln0f)
4.2 注册 Shell Runner
第1步,创建容器
mkdir -p /root/gitlab-runner/config

docker run -d \
  --name gitlab-runner \
  --restart always \
  -v /root/gitlab-runner/config:/etc/gitlab-runner \
  -v /var/run/docker.sock:/var/run/docker.sock \
  gitlab/gitlab-runner:latest

  # 验证容器已启动
docker ps | grep gitlab-runner
第2步,进入容器,交互式注册
docker exec -it gitlab-runner gitlab-runner register第3步,然后按提示输入
Enter the GitLab instance URL:
http://192.168.21.217

Enter the registration token:
glrt-aYirVgoD7SxARVjBhqMF_W86MQpwOjEKdDozCnU6Mw8.01.1711xln0f

Enter a name for the runner:
php-sonar-runner

Enter an executor:
docker

Enter the default Docker image:
sonarsource/sonar-scanner-cli:latest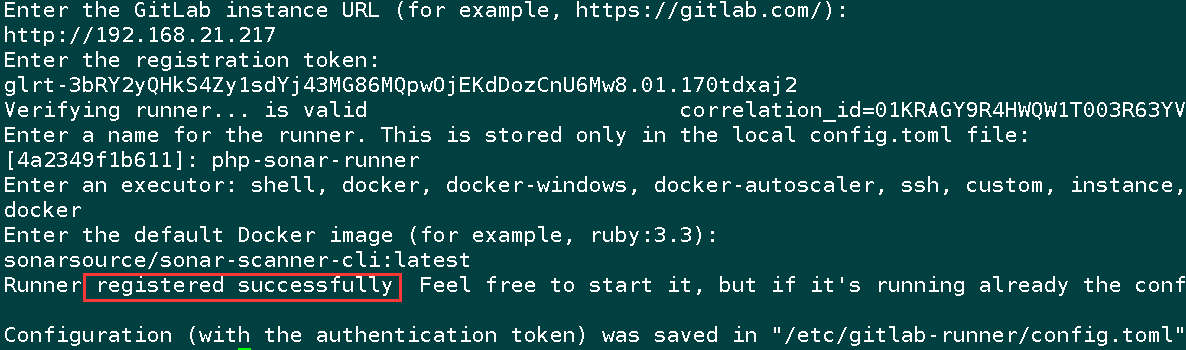
第4步,手动修改配置文件(关键成功步骤!)
vi /root/gitlab-runner/config/config.toml找到 executor = "docker" 对应的 [runners.docker] 部分,将其修改为:
[runners.docker]
  privileged = true  # 由false修改为true
  tls_verify = false
  image = "sonarsource/sonar-scanner-cli:latest"
  disable_entrypoint_overwrite = false
  oom_kill_disable = false
  disable_cache = false
  volumes = ["/cache","/var/run/docker.sock:/var/run/docker.sock"]  #增加 "/var/run/docker.sock:/var/run/docker.sock"
第5步,然后重启 Runner 使配置生效
docker restart gitlab-runner
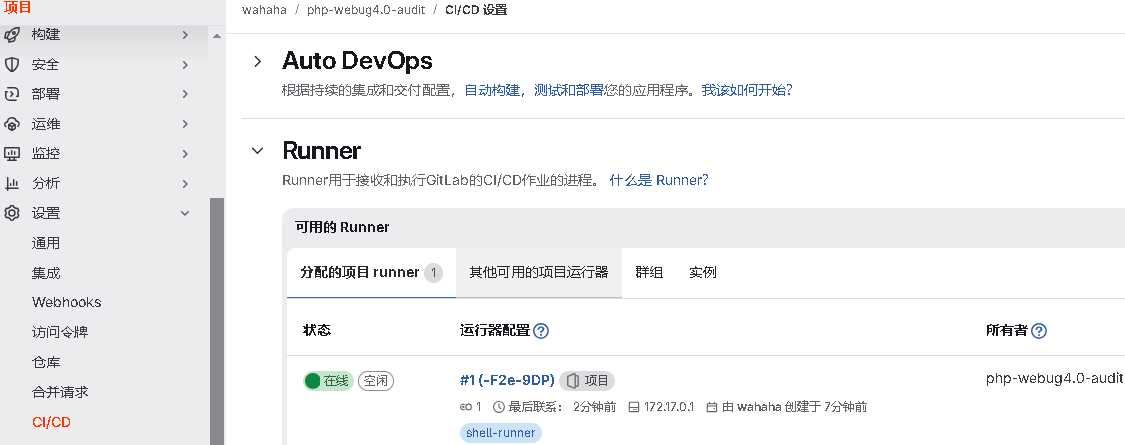
4.3 验证 Runner 状态
- 在服务器上:
docker logs gitlab-runner --tail 20,确认无错误启动。 - 在 GitLab 网页上:回到项目的 设置 -> CI/CD -> Runner。刚注册的 Runner 应该显示为绿色 “在线”。
五、验证联动
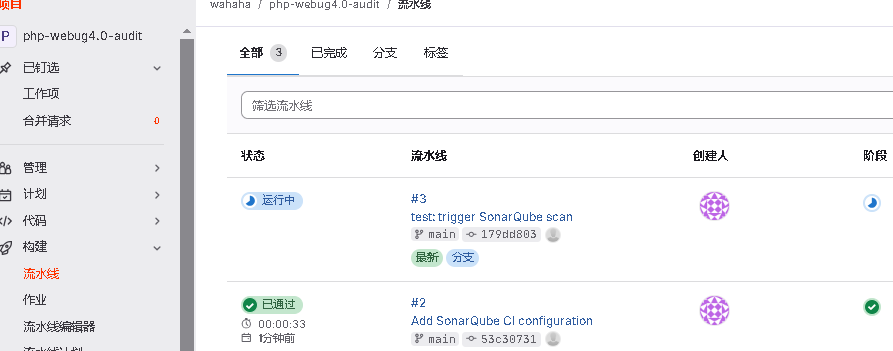
对 PHP 测试项目的代码做一次微小改动,并推送到 GitLab。
echo "# Auto trigger test" >> README.md
git add README.md
git commit -m "test: trigger SonarQube scan"
git push origin main- 在 GitLab 项目页面,点击 CI/CD -> 流水线。会看到一个新流水线被触发。
- 点击进入流水线,再点击 作业 名称
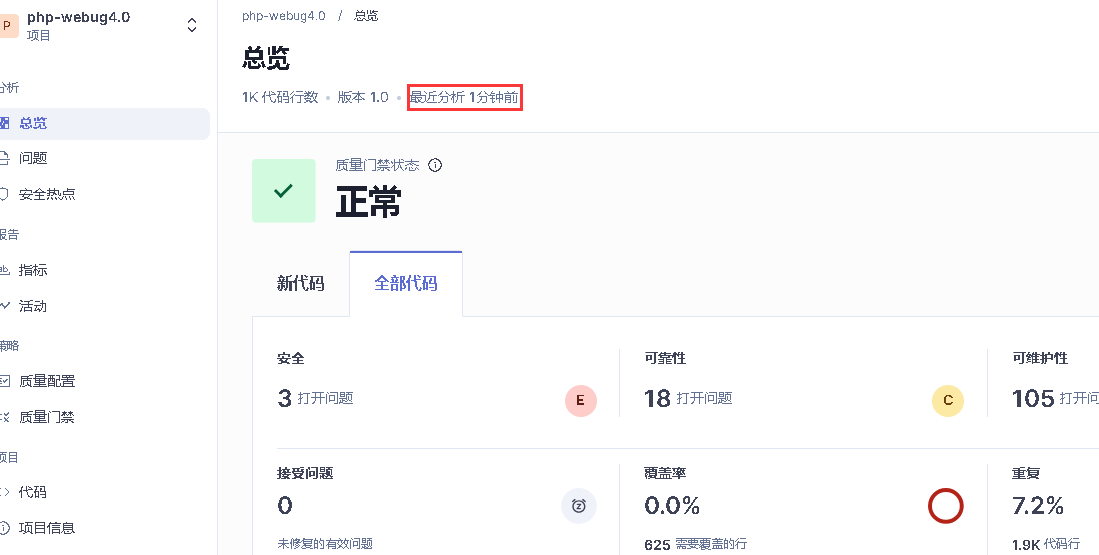
sonarqube-check,可以查看扫描的实时日志。 - 扫描成功后,打开 SonarQube 界面 (
http://192.168.21.217:9000),刷新后即可看到php-webug4.0项目的最新分析结果。
六、常见问题
- 启动很慢:首次启动需初始化数据库和编译资产,需耐心等待。
- 内存不足导致 502 错误:可调整
docker run中的--memory限制(如--memory 6g),或优化GITLAB_OMNIBUS_CONFIG。 - CI 作业卡住 “等待中”:检查 Runner 是否在线。若在线,检查作业的
tags是否与 Runner 的标签匹配,或为 Runner 勾选“运行未打标签的作业”。
下篇预告:目前已实现自动化代码扫描。但 SonarQube 在检测 SQL 注入、XSS 等深度漏洞方面能力有限。下一篇文章将引入 Semgrep,作为精准规则扫描的补充。请关注系列三:《Semgrep 精准规则扫描平台部署》。