系列目录
代码审计系列一:SonarQube 代码质量平台部署与Java项目扫描实践
代码审计系列二:GitLab 与 SonarQube 联动——自动化代码审计平台搭建
代码审计系列三:Semgrep 精准规则扫描平台部署与实践
代码审计系列四:AI 智能分析——SonarQube 结果自动化处理与报告生成
代码审计系列五:代码安全审计 · AI 辅助分析平台构建与部署
本文是代码审计系列的第一篇。目标是在内网环境部署 SonarQube 代码质量平台,并打通 Java 与 PHP 项目的扫描链路。文章详细记录了从 Docker 部署、中文汉化到使用 SonarScanner 完成项目扫描的全过程,为后续引入自动化 CI 和 AI 分析建立基础。
一、环境部署
1. 基础环境
- 操作系统:Ubuntu 24.04 LTS
- 核心策略:使用 Docker 快速部署,并配置中文语言包。
- 网络规划:
- SonarQube Server:
http://192.168.21.217:9000 - GitLab Server:
http://192.168.21.217(系列二部署) - 独立代码扫描节点:
192.168.21.215(根据需要)
- SonarQube Server:
2. Docker 部署PostgreSQL
docker network create sonarnetdocker run -d \
--name sonarqube-postgres \
--network sonarnet \
-e POSTGRES_USER=sonar \
-e POSTGRES_PASSWORD=sonarpass \
-e POSTGRES_DB=sonarqube \
-v pgdata:/var/lib/postgresql/data \
postgres:153. Docker 部署 SonarQube
docker run -d \
  --name sonarqube \
  --network sonarnet \
  -p 9000:9000 \
  -v sonarqube_data:/opt/sonarqube/data \
  -v sonarqube_logs:/opt/sonarqube/logs \
  -v sonarqube_extensions:/opt/sonarqube/extensions \
  -e SONAR_JDBC_URL=jdbc:postgresql://sonarqube-postgres:5432/sonarqube \
  -e SONAR_JDBC_USERNAME=sonar \
  -e SONAR_JDBC_PASSWORD=sonarpass \
  -e SONAR_ES_BOOTSTRAP_CHECKS_DISABLE=true \
sonarqube:latest参数说明:
-p 9000:9000:端口映射;SONAR_ES_BOOTSTRAP_CHECKS_DISABLE=true:禁用 ES 启动检查,防止开发环境因系统参数而失败;- 使用卷挂载 (
-v sonarqube_data等) 保存数据,便于后续升级或迁移。
4. 中文语言包安装
SonarQube 默认英文,通过手动安装插件进行汉化。
# 下载适配当前版本 (26.4) 的中文插件
wget https://github.com/xuhuisheng/sonar-l10n-zh/releases/download/sonar-l10n-zh-plugin-26.4/sonar-l10n-zh-plugin-26.4.jar

# 复制插件至容器扩展目录
docker cp sonar-l10n-zh-plugin-26.4.jar sonarqube:/opt/sonarqube/extensions/plugins/

# 重启使插件生效
docker restart sonarqubehttp://<你的IP>:9000,界面应已变为中文。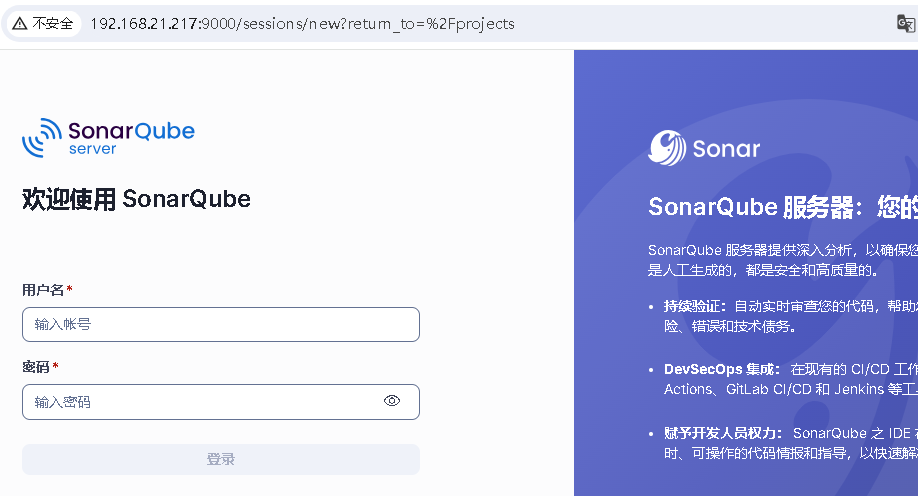
5. 进入与配置
- 访问地址:
http://<你的服务器IP>:9000 - 默认凭证:
admin/admin(首次登录会提示修改) - 创建令牌:
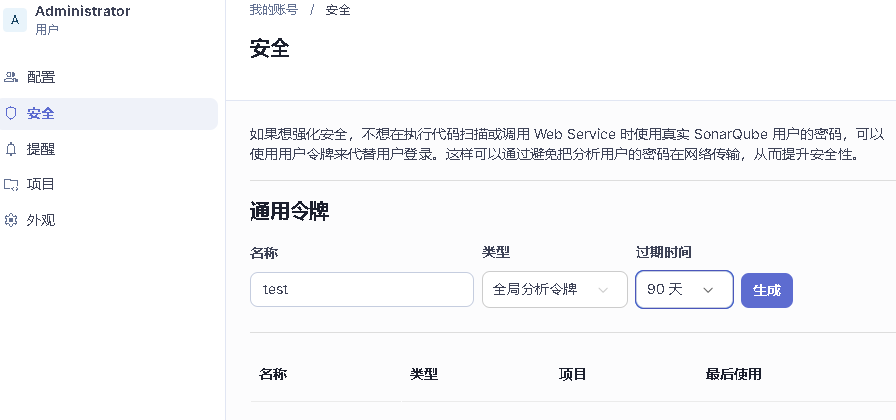
- 右上角 A (头像) → 我的账户 → 安全 → 生成令牌
- 输入令牌名称(为了避免后续权限不足,直接选择最高权限的“用户令牌”),点击生成,复制并保存令牌(如
sqa_xxxxxxxxxxxxxx),后续扫描需要用到。 - 地址参考:
http://192.168.21.217:9000/account/security
二、扫描端配置 (SonarScanner)
在需要被扫描的 代码服务器(或CI节点) 上安装扫描器。
1. 安装 SonarScanner
# 下载 (版本可根据需要调整)
wget https://binaries.sonarsource.com/Distribution/sonar-scanner-cli/sonar-scanner-cli-8.1.0.6389-linux-x64.zip

# 解压并移动
unzip sonar-scanner-cli-*.zip
mv sonar-scanner-8.1.0.6389-linux-x64 /opt/sonar-scanner

# 添加环境变量
echo 'export PATH=/opt/sonar-scanner/bin:$PATH' >> /etc/profile
source /etc/profile

# 验证安装
sonar-scanner -v
2. 准备 Java 测试项目(以 WebGoat 为例)
# 下载并解压
wget https://github.com/WebGoat/WebGoat/archive/refs/tags/v2025.3.zip
unzip v2025.3.zip -d /root/test-java
cd /root/test-java/WebGoat-2025.3
3. 处理 Java 版本兼容性(坑点记录)
WebGoat 默认要求 Java 23,但 Ubuntu 24.04 默认仓库无 JDK 23。解决方法:统一降级为 Java 21。
- 修改
pom.xml:将三处23替换为21。- 原值:
<java.version>23</java.version>→ 改为<java.version>21</java.version> - 同理修改
maven.compiler.source/target为21。
- 原值:
- 安装并切换 JDK:
apt install -y openjdk-21-jdk
update-alternatives --set java /usr/lib/jvm/java-21-openjdk-amd64/bin/java
update-alternatives --set javac /usr/lib/jvm/java-21-openjdk-amd64/bin/javac
# 验证
java -version   # 应显示 openjdk version "21"
4. 编译项目
SonarScanner 需要分析编译后的 .class 文件。
chmod +x mvnw
./mvnw clean package -DskipTests
成功后看到 BUILD SUCCESS 并生成 target/classes 目录。
5. 创建扫描配置文件
在项目根目录 (WebGoat-2025.3) 下创建 sonar-project.properties 文件。
sonar.projectKey=test-java
sonar.projectName=test-java

sonar.sources=src
sonar.java.binaries=target/classes
sonar.sourceEncoding=UTF-8

sonar.host.url=http://<SonarQube服务器IP>:9000
sonar.token=<你之前生成的令牌>
6. 执行扫描
sonar-scanner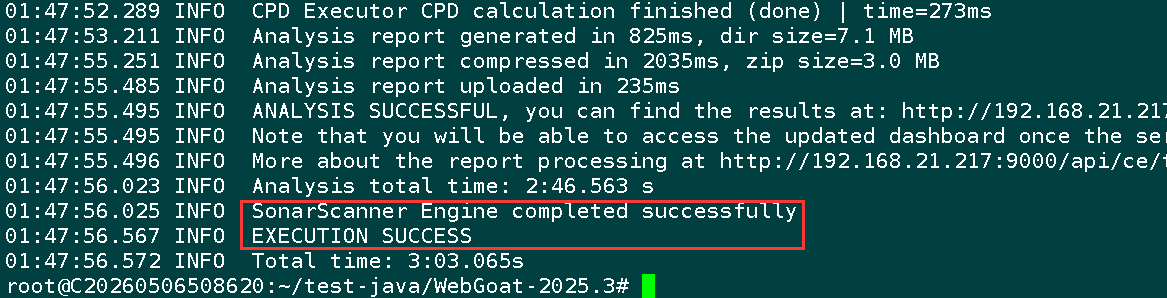
7. 扫描php测试项目(以 webug4.0为例)
第一步,下载webug4.0
cd /root/test-php
git https://github.com/wangai3176/webug4.0.git
第二步,创建 PHP 项目扫描配置文件
cat > sonar-project.properties << 'EOF'
# 项目标识
sonar.projectKey=php-webug4.0
sonar.projectName=PHP漏洞靶场-webug4.0
sonar.projectVersion=1.0

# 源码目录(PHP不需要binaries配置!)
sonar.sources=.
sonar.sourceEncoding=UTF-8

# 排除无关目录(可选)
sonar.exclusions=**/sql/**, **/data/**, **/.git/**

sonar.host.url=http://192.168.21.217:9000
sonar.token=sqa_38e2ceb3c6af3ea7b8b0858ad443f0887bbf78c3
EOF
第三步,扫描
sonar-scanner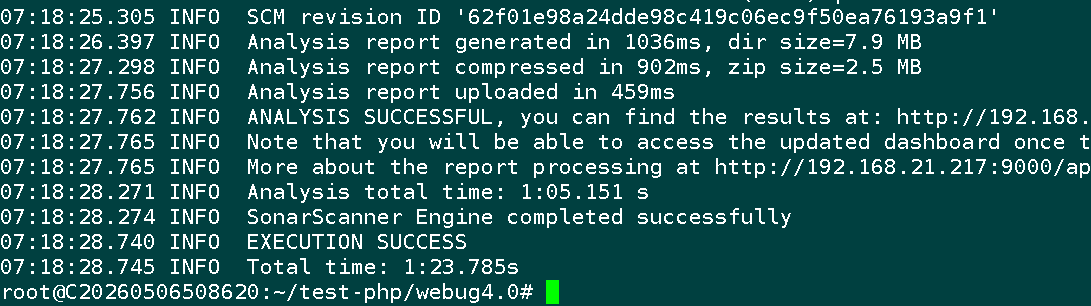
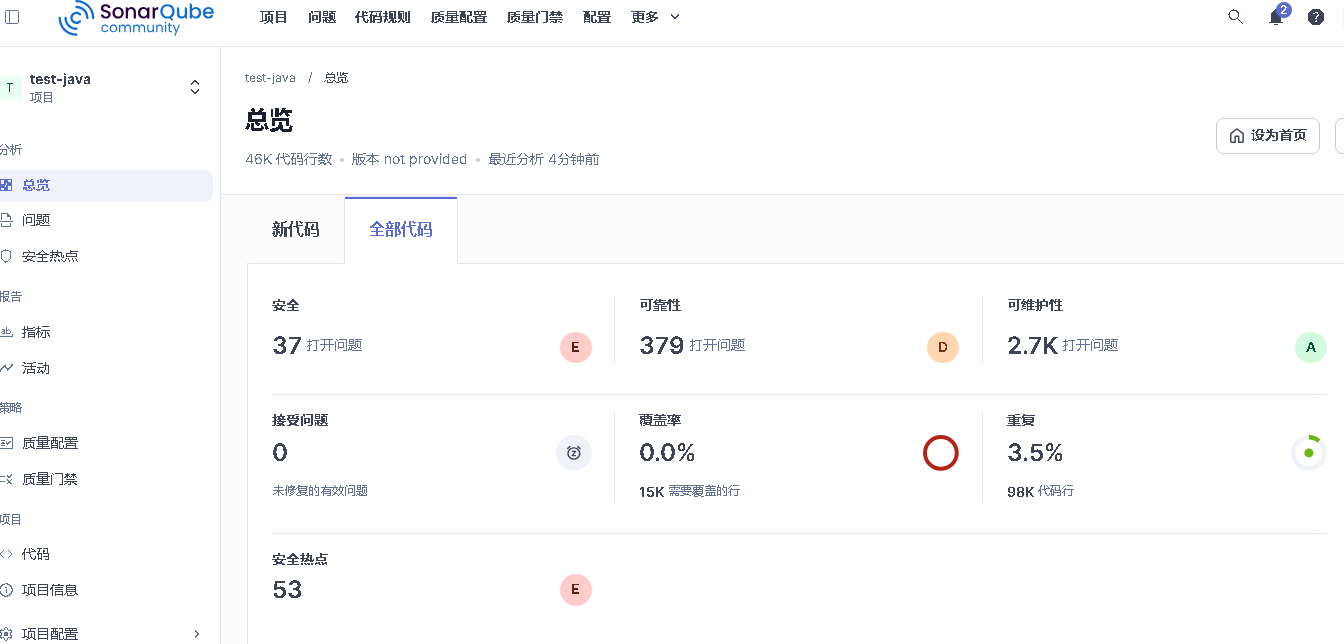
三、结果查看与理解
- 登录 SonarQube Web 界面。
- 点击顶部 项目,选择
test-java。 - 主要关注指标:
- 漏洞:真正需要修复的安全问题。
- 安全热点:潜在的、需要人工确认的风险点。
- 坏味道:代码规范、可维护性问题。
特别注意:SonarQube 擅长 代码质量与规范,对真正的安全漏洞(如 SQL 注入、XSS、SSRF)检测能力一般,这也是后续引入 Semgrep 和 AI 的关键原因。
四、扩展规划
让 AI 去审计全量中大型项目,现阶段有较多短板,但 AI 非常适合分析 SonarQube 等工具产出的结果,并生成可读性强的报告。
第一阶段
- ✅ SonarQube 部署
- ✅ Java 扫描链路打通
- ✅ 中文界面及报告基础
第二阶段
- 🔲 GitLab 集成:通过 Webhook 关联 MR/Commit Diff,实现 增量扫描(代码量小、效率高)。
- 🔲 引入 Semgrep:作为互补工具,专门检测 SQL 注入、SSRF、XSS、命令执行等 高精度规则。
- 🔲 AI 智能分析:利用 AI(Qwen / OpenAI / OpenClaw)自动读取扫描结果,生成中文漏洞总结、修复建议报告,并推送至相关开发人员。
最终架构
GitLab Push/MR 事件
       ↓
   Webhook 触发 CI Runner
       ↓
 ① SonarQube 扫描 (质量 + 基础安全)
       ↓
 ② Semgrep 扫描 (深度漏洞)
       ↓
 ③ AI 聚合结果 + 生成中文报告/修复建议