系列目录
代码审计系列一:SonarQube 代码质量平台部署与Java项目扫描实践
代码审计系列二:GitLab 与 SonarQube 联动——自动化代码审计平台搭建
代码审计系列三:Semgrep 精准规则扫描平台部署与实践
代码审计系列四:AI 智能分析——SonarQube 结果自动化处理与报告生成
代码审计系列五:代码安全审计 · AI 辅助分析平台构建与部署
本文是代码审计系列的第五篇,在前四篇搭建的代码扫描、自动化触发、精准规则和AI分析的基础上,本文将介绍如何将所有能力整合成一个功能完善、易于管理、开箱即用的一体化AI安全辅助审计平台。将重点介绍该平台的设计思路、功能全景、部署与配置方法,展示其如何通过可视化的管理后台,让代码安全审计从“手工作坊”走向“自动化工厂”。
一、前言:从工具“缝合怪” 到一体化平台
通过前面四篇文章,已经分别完成了SonarQube、GitLab CI、Semgrep和AI智能辅助分析的部署与集成,形成了一套强大的代码审计工具链。然而,在实际使用中,存在着许多缺陷:
- 管理分散:每个项目的配置、扫描触发和结果查看都散落在不同的工具中,缺乏统一视角。
- 操作繁琐:新增一个监控项目,需要手动编辑多个配置文件,步骤多且易出错。
- 信息孤岛:扫描报告、历史记录、推送状态等数据无法集中追溯和审计。
- 依赖外部AI服务:之前的AI分析强依赖于特定的AI智能体,移植性差,不利于项目开源和独立部署。
为了解决上述缺陷,本文对整个系统进行了重构与整合,目标是打造一个配置可视化、操作统一化、数据可追溯、依赖轻量化的一体化平台。
二、平台架构与设计目标
本平台在设计之初,就确立了以下几个核心目标:
- 轻量依赖:彻底摆脱对特定AI智能体的依赖,AI分析功能通过可配置的API 模型接口实现。
- 配置统一:所有配置(SonarQube、GitLab、通知渠道、扫描策略)均通过Web界面完成,无需手动编辑配置文件。
- 开箱即用:编写一键安装脚本,自动完成环境检测、依赖安装、服务注册和定时任务配置,极大降低部署门槛。
- 易于扩展:采用模块化设计,新增通知渠道(如飞书、钉钉)或报告格式,只需在后台配置即可。
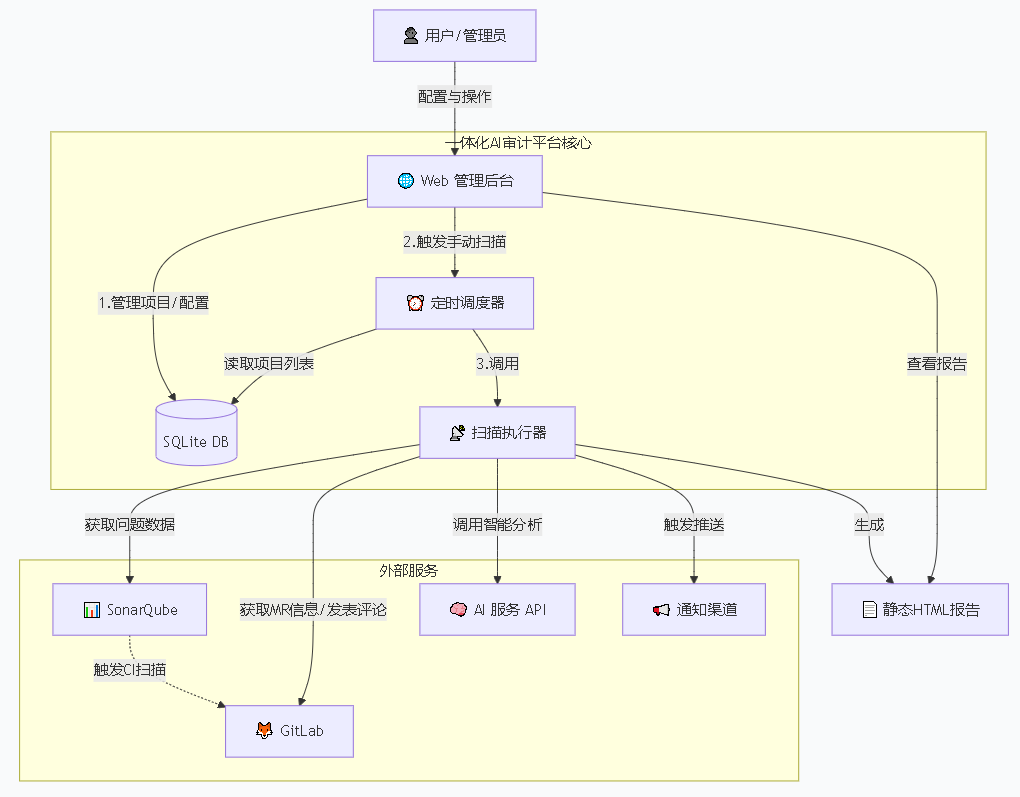
下图展示了平台的整体架构与核心数据流:
三、主要功能
本平台是一个功能全面的Web管理后台,将所有运维和管理操作都浓缩在直观的图形界面中,主要包括以下模块:
1. 首页仪表盘
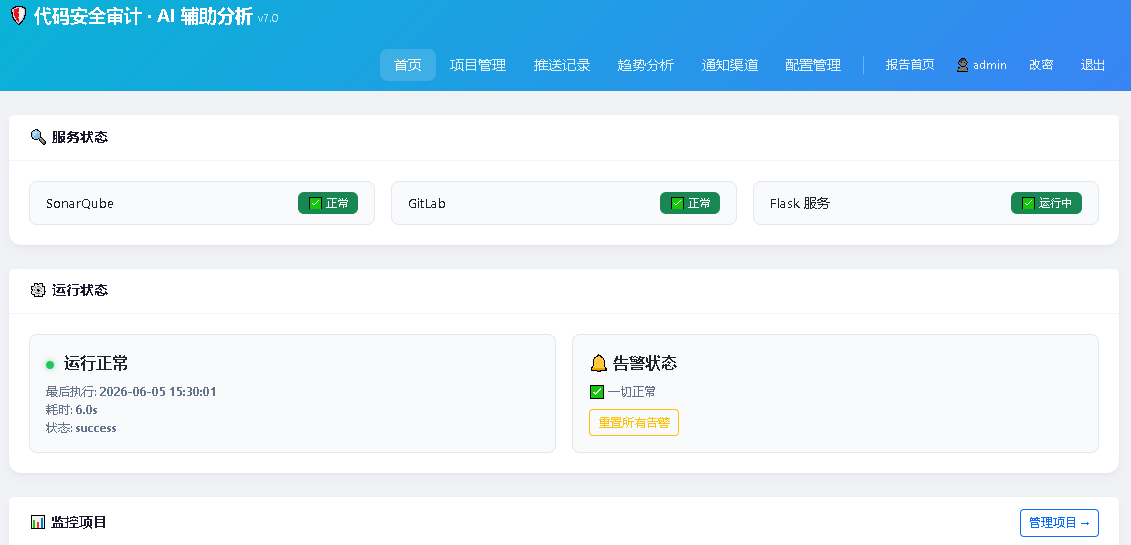
这里是平台的仪表盘,用于快速掌握全局状态。
- 服务状态监控:一目了然地查看SonarQube、GitLab等核心服务的连通性,以及后台服务自身的运行状态。
- 全局统计:展示监控项目总数、报告总数、数据大小等关键指标。
- 最近动态:显示最近一次扫描的时间和结果。
2. 项目管理
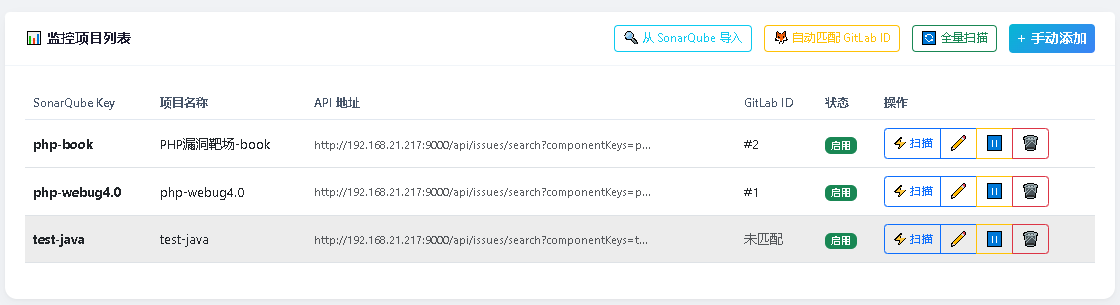
管理着所有被监控的代码项目。
- 一键导入:支持从SonarQube批量导入项目,无需手动填写。
- 自动关联GitLab:提供5级匹配策略,能自动为SonarQube项目关联正确的GitLab仓库ID,用于MR评论。
- 灵活控制:支持手动添加/编辑/删除项目,并可单独启用或禁用某个项目的监控。
- 手动触发:支持对单个项目或全部项目执行“立即扫描”,快速生成最新报告。
3. 推送记录与审计
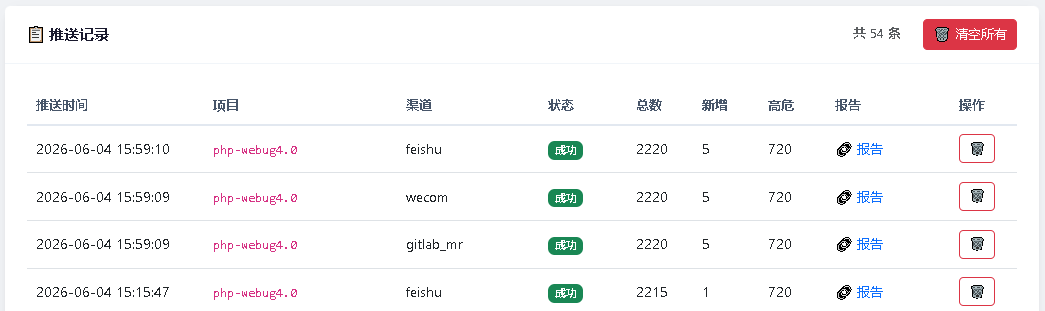
完整记录每一次消息推送的历史。
- 详细日志:列表展示每次推送的时间、项目、渠道、状态、问题数量等。
- 多维筛选:支持按项目、渠道、状态和时间范围进行筛选,便于回溯和定位问题。
- 失败告警:当某个渠道连续推送失败达到阈值(如3次),系统会自动触发告警,防止问题被忽视。
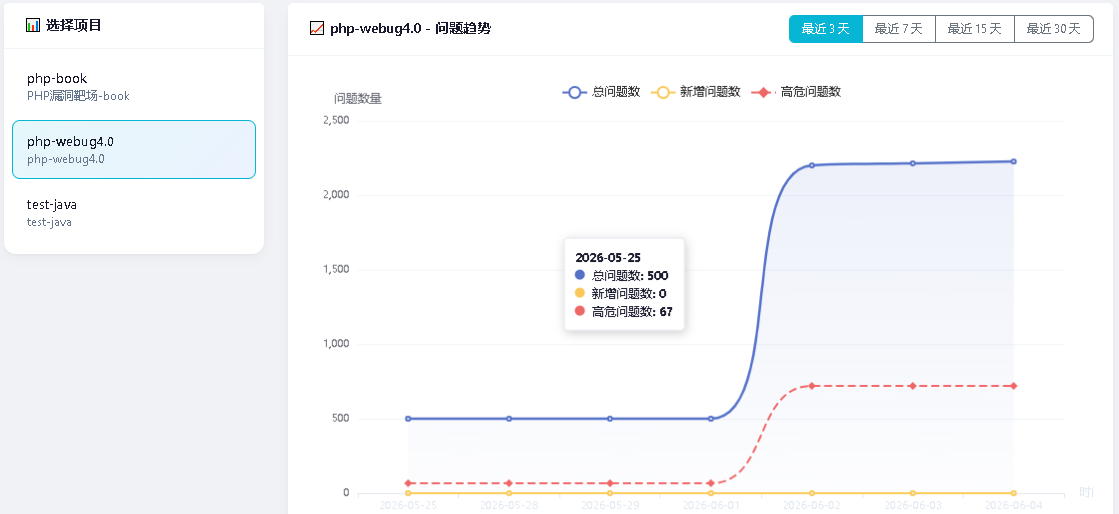
4. 趋势分析
通过可视化图表展示代码质量的演进趋势。
- 项目级趋势:可为每个项目生成问题总数、新增问题数、高危问题数的变化折线图。
- 多时间维度:支持查看最近7天、15天或30天的数据,直观反映项目质量是变好还是变差。
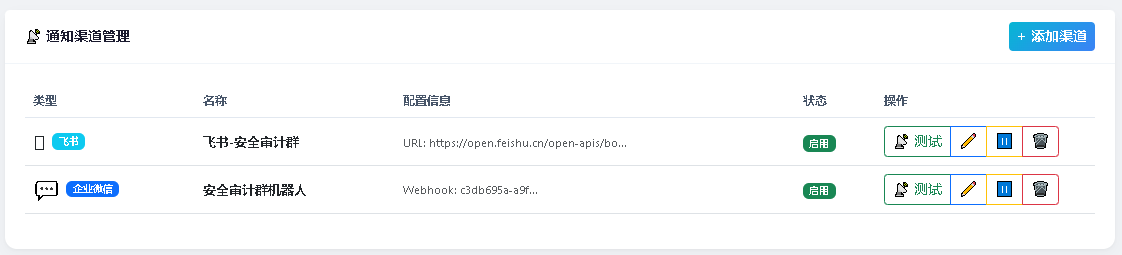
5. 通知渠道管理
统一管理所有出站通知。
- 多渠道支持:目前已支持企业微信群机器人和飞书群机器人。
- 灵活配置:可添加多个渠道,并为每个渠道单独命名、配置Webhook地址,以及启用/禁用。
- 连通性测试:提供一键测试功能,确保配置正确。
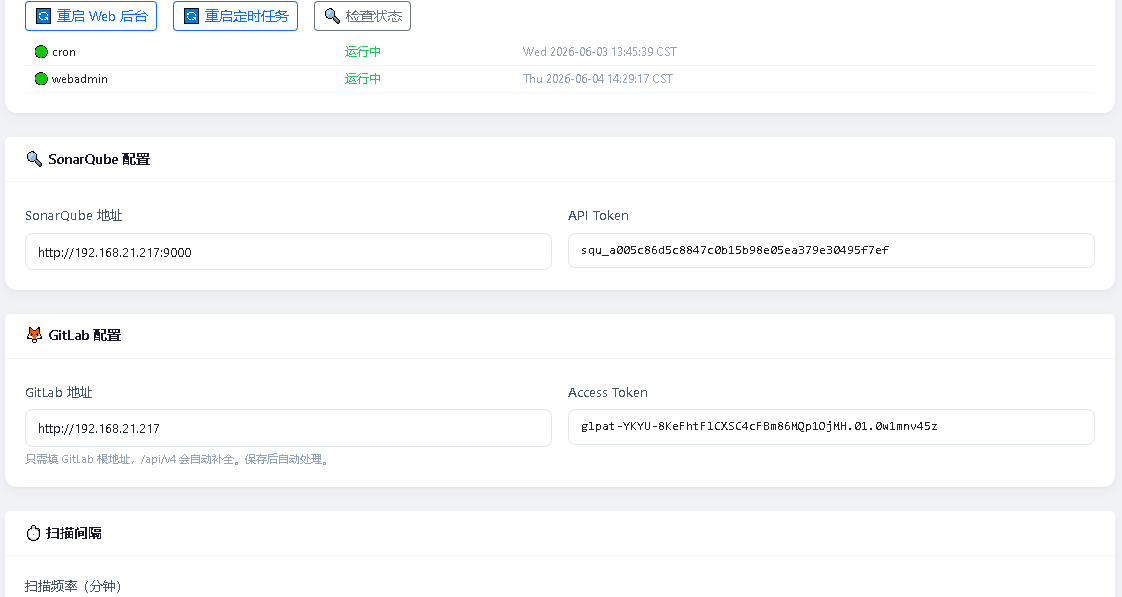
6. 系统配置
这里是平台的配置中心,可以集中管理 连接信息和运行参数。
- 基础服务配置:配置SonarQube和GitLab的地址与Token。
- AI模型配置:配置AI接口地址和密钥(如兼容OpenAI的API),用于报告生成时的智能分析。
- 扫描策略配置:设置定时扫描的间隔。
- 报告地址配置:设置报告服务器的外部访问地址,解决内网部署时链接无法访问的问题。
- 备份与恢复:支持一键备份和下载所有数据(数据库、配置、报告),并可从备份文件恢复,方便服务器迁移和灾难恢复。
四、快速部署与配置指南
为了方便迁移和快速部署,写作一键安装脚本。
1. 环境要求
- 操作系统:Ubuntu 22.04 / 24.04
- Python:3.10+
2. 一键安装
# 安装包 ai-audit-package-v7.2.tar.gz
tar xzf ai-audit-package-v7.2.tar.gz
cd ai-audit-package

# 执行安装脚本,选择快速安装
bash ai-audit-install.sh install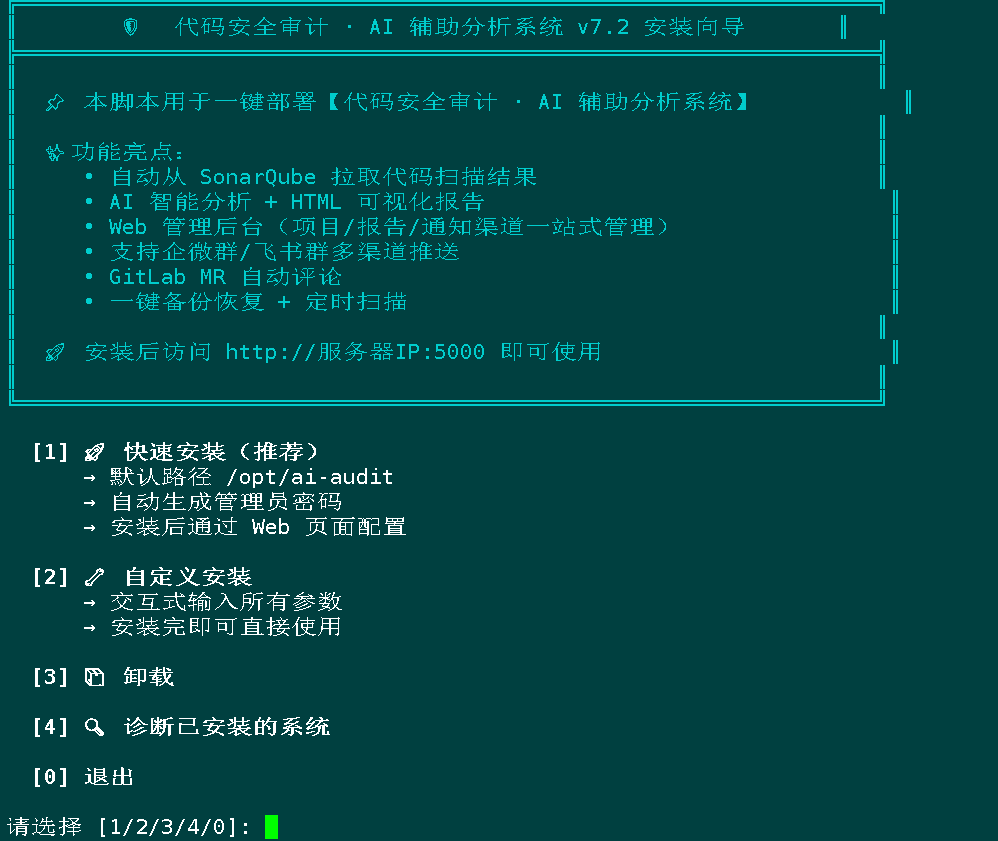
安装脚本会自动完成依赖安装、服务注册(systemd)、定时任务配置(crontab)等工作。安装完成后,会输出后台的访问地址和默认管理员密码。
3. 首次登录与初始化配置
- 打开浏览器访问
http://<您的服务器IP>:5000,使用默认密码登录。 - 配置基础服务:进入“系统配置” -> “SonarQube配置”和“GitLab配置”,填写已部署好的SonarQube和GitLab地址及Token。
- 导入项目:进入“项目管理”页面,点击“从SonarQube导入”按钮,勾选需要监控的项目并导入。
- 配置通知渠道:进入“通知渠道”页面,添加企业微信或飞书群机器人Webhook,并点击“测试”验证。
- 设置扫描策略:返回“系统配置”,设置合适的“扫描频率”(如30分钟),并保存。
至此,平台已配置完成。它将按照设定的频率自动扫描、生成报告并推送通知,也可以在任何时候点击“扫描”按钮手动触发。
五、总结
本文成功地将前四篇构建的独立工具整合成了一个一体化、可视化的AI辅助代码安全审计平台。该平台的主要价值在于:
- 集中管理:提供了一个统一的控制台来管理所有项目、配置和报告。
- 简化运维:将复杂的配置和操作变为简单的“点击”,并支持一键安装部署。
- 增强可观测性:通过仪表盘、趋势分析和推送审计,让代码质量的演进和系统的健康状况一目了然。
- 提升协作:通过多渠道自动通知和GitLab MR集成,将安全审计结果主动推送到开发者的工作流中。
- 后续计划:目前平台主要依赖 SonarQube 的规则扫描和 AI 辅助分析,适用于日常代码审计场景。但对于深度漏洞挖掘和等场景,需要更智能的解决方案。系列六将探索其它的 AI 智能体代码审计系统。